Dans une interview de deux experts d’Okta diffusée en juin sur Place de l’IT, une difficulté concrète liée à l’essor des agents IA a été mise en évidence : avant de contrôler leurs droits, encore faut-il savoir où ils se trouvent, à quelles ressources ils accèdent et sous quelle identité ils agissent. L’enjeu d’Okta porte sur la nécessité de cartographier ces nouvelles identités, de maîtriser leurs privilèges et d’automatiser leur gouvernance face à des volumes sans commune mesure avec ceux des utilisateurs humains.
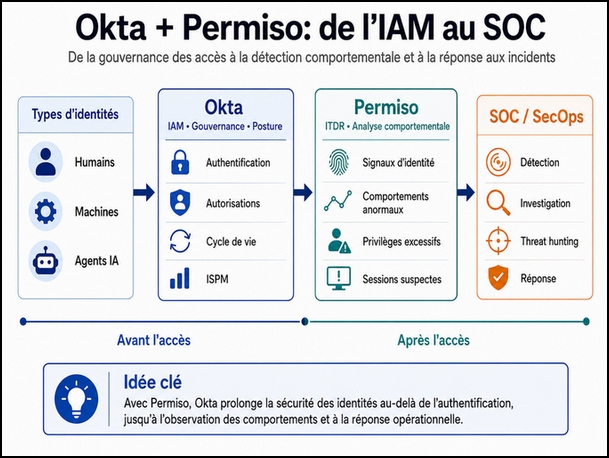
Le projet d’acquisition de Permiso Security par Okta prolonge cette problématique, mais en déplace le centre de gravité. Il ne s’agit plus seulement de découvrir une identité, de lui attribuer des droits et d’évaluer sa posture de sécurité. Il faut désormais observer ce qu’elle fait après l’authentification, déterminer si son comportement reste légitime et pouvoir intervenir lorsque l’usage d’un privilège, d’un jeton ou d’une session devient suspect.
C’est le rôle de l’Identity Threat Detection and Response (ITDR), spécialité de Permiso. En l’intégrant, Okta rapprocherait les signaux d’authentification, les permissions et les comportements observés dans les environnements cloud, SaaS et IA. Cette opération marque donc moins une extension fonctionnelle qu’un changement de positionnement: l’identité devient un objet de supervision continue et un élément du dispositif de détection du SOC. Elle soulève aussi une question pour les RSSI: «jusqu’où une plateforme d’identité doit-elle désormais empiéter sur le terrain des opérations de sécurité?».
Permiso, de la détection cloud aux agents IA
Créée en 2020 à Palo Alto par d’anciens responsables de FireEye et Mandiant, Permiso sort du mode furtif en 2022 avec une levée de 10 millions de dollars, puis réunit 18,5 millions en 2024.
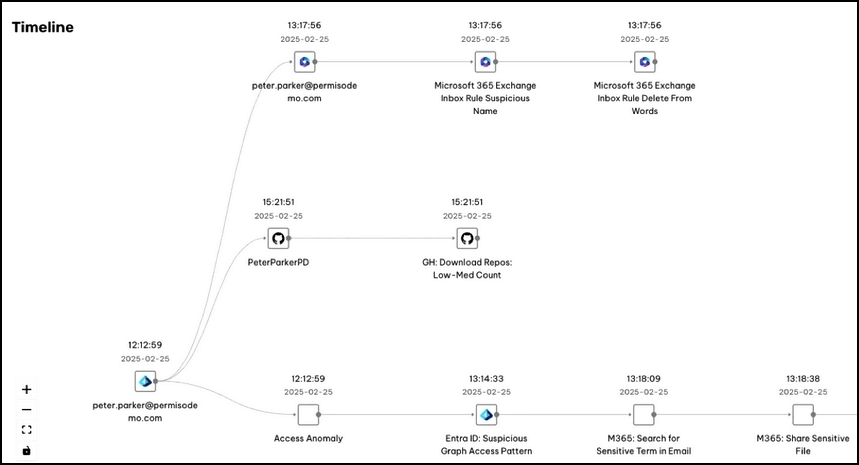
Sa plateforme corrèle les activités d’identités humaines et non humaines à travers IdP (fournisseur d’identité) , cloud et SaaS afin de détecter les comportements suspects après authentification. Son Universal Identity Graph rapproche identités, sessions et événements.
En 2026, SandyClaw étend cette approche aux agents IA en exécutant leurs compétences dans un sandbox dynamique pour observer leur comportement réel.
Après la posture, Okta veut surveiller l’identité en mouvement
Le précédent entretien de Place de l’IT mettait notamment en avant l’Identity Security Posture Management d’Okta et son Graph Engine, conçu pour corréler identités, permissions, ressources et usages. Cette approche répond à un premier besoin: comprendre la surface de risque avant qu’un incident ne survienne (droits excessifs, comptes inutilisés ou relations d’accès incohérentes…). Permiso permet de suivre l’identité pendant son activité et de repérer les comportements indiquant qu’un accès pourtant légitime au départ ne l’est peut-être plus.
Or, une part croissante des attaques ne nécessite pas de franchir brutalement un mécanisme d’authentification. Un attaquant disposant d’identifiants, d’un cookie de session, d’un token ou d’un compte privilégié compromis peut opérer avec des accès valides. La distinction entre utilisateur autorisé et activité malveillante ne peut alors plus reposer uniquement sur l’événement de connexion.
Permiso indique exploiter plus de 2500 signaux de détection couvrant plus de 70 partenaires de l’écosystème de l’identité. Ils servent notamment à identifier des privilèges excessifs, des autorisations inutilisées, des violations de politiques ou des séquences comportementales à risque. Okta complète ainsi sa connaissance de la posture par une lecture dynamique et comportementale de l’identité. Pour le SOC, l’enjeu sera cependant d’éviter qu’une nouvelle source de télémétrie ne se traduise simplement par davantage d’alertes. La valeur se jouera dans la contextualisation et la capacité à relier rapidement identité, privilèges, ressources et actions observées.
L’agent IA oblige à raisonner au-delà des droits d’accès
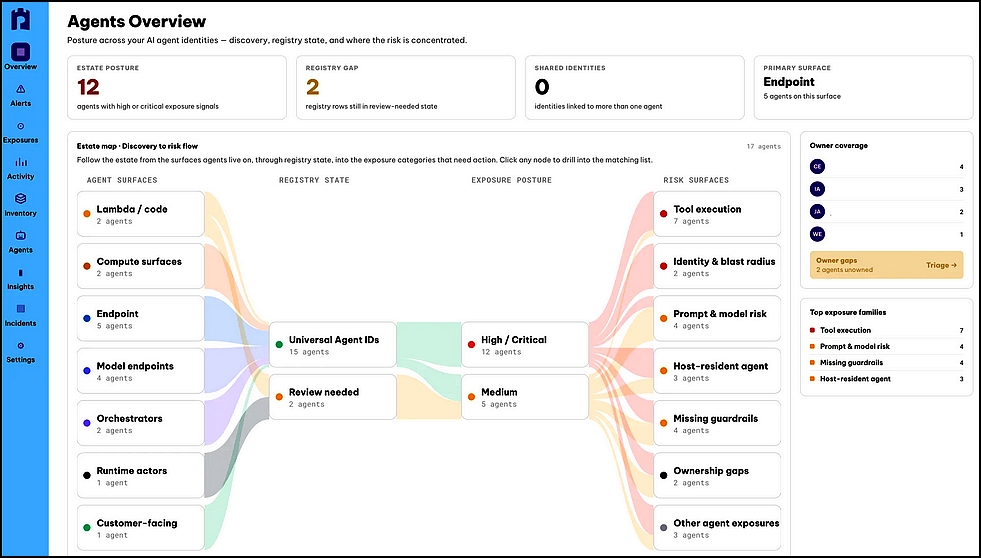
Cette surveillance en temps réel revêt une importance particulière avec les agents IA. Un compte de service traditionnel dispose généralement d’une mission connue et d’un périmètre d’action relativement prévisible. En revanche, un agent peut appeler plusieurs outils, consommer des API, manipuler des fichiers, interroger des applications SaaS ou déclencher des actions en fonction de son contexte. L’identité ne décrit donc plus à elle seule ce que le système est susceptible de faire.
Cela distingue aussi ces agents des humains. Leur création peut être rapide, parfois décentralisée, leurs interactions nombreuses et leur comportement moins déterministe. Le problème que Place de l’IT évoquait en juin, autour de leur découverte et de leur gouvernance, débouche logiquement sur une seconde étape: une fois l’agent identifié et autorisé, comment vérifier en permanence que ses actions correspondent toujours à l’intention initiale?
Permiso apporterait à Okta de la visibilité sur les agents exécutés localement, dans le cloud ou à travers des services SaaS, mais aussi sur les identités machines et les comptes fortement privilégiés. L’objectif annoncé inclut la possibilité d’enquêter sur un agent compromis ou mal configuré et de le mettre sous contrôle en temps réel.
Pour les RSSI, cette évolution modifie la nature du problème. La politique de moindre privilège reste indispensable, mais elle ne peut anticiper tous les comportements d’un système capable d’enchaîner des actions et de sélectionner ses outils. L’autorisation explicite devient une condition nécessaire, mais plus suffisante. La sécurité des agents devra combiner identité, contexte, permissions et observation du comportement effectif.
Avec SandyClaw, l’IA joue d’abord dans le bac à sable
La technologie SandyClaw de Permiso qui élargit encore ce périmètre. Elle consiste à exécuter les compétences utilisées par les agents IA dans un environnement isolé afin d’observer leur comportement plutôt que de se limiter à l’inspection de leur code ou à une analyse par modèle de langage. La plateforme enregistre notamment les actions réalisées au niveau du LLM et du système d’exploitation, les accès aux fichiers et les communications réseau.
Cette approche vise un problème appelé à devenir structurant avec l’industrialisation de l’IA agentique: la chaîne d’approvisionnement des compétences, outils et prompts. Un agent peut disposer d’une identité parfaitement gouvernée et de permissions cohérentes tout en exécutant une compétence compromise ou une instruction produisant des effets indésirables. Le contrôle de l’identité doit alors être complété par l’analyse de ce qui est effectivement chargé et exécuté.
SandyClaw rapproche des univers jusqu’ici relativement distincts: IAM, sécurité applicative, sandboxing et protection de la supply chain logicielle. La logique est proche de celle qui a conduit les entreprises à contrôler leurs dépendances logicielles, mais appliquée à des composants destinés à être interprétés et exécutés par des agents.
Pour Okta, cette brique offre surtout un moyen d’aller au-delà de la seule gestion des credentials des agents. Elle permet d’adresser l’identité et l’intention d’exécution dans un même continuum de sécurité. Reste une question d’architecture: ces contrôles doivent-ils être intégrés dans la plateforme d’identité ou orchestrés avec les outils déjà déployés autour du développement, du cloud et du SOC.
En entrant dans le SOC, Okta change aussi de concurrents
Okta indique vouloir investir davantage les fonctions du Security Operations Center et renforcer son articulation avec les équipes SecOps. Permiso lui apporte non seulement des technologies de détection, mais également P0 Labs, une équipe de recherche spécialisée dans les comportements suspects post-authentification et les techniques d’attaque dans les environnements cloud et IA. Ces travaux doivent compléter Okta Threat Intelligence et alimenter détection, threat hunting et évolution des produits.
Ce mouvement brouille un peu plus les frontières entre catégories de sécurité. Une plateforme IAM, qui découvre les identités, évalue leurs privilèges, analyse leur comportement et déclenche une réponse à incident, commence à couvrir des fonctions que les entreprises associent également à leurs SIEM, XDR, CNAPP ou plateformes spécialisées de détection.
Pour les DSI et les RSSI, la question ne sera donc pas uniquement de savoir si ces fonctions sont pertinentes. Elle sera de déterminer où placer la responsabilité de la détection liée aux identités dans une architecture déjà riche en outils et en moteurs de corrélation. Consolider certaines fonctions autour de l’identité peut apporter davantage de contexte et raccourcir les investigations. Toutefois, la valeur dépendra de la qualité des intégrations, de la capacité à exporter les signaux vers les SOC existants et de l’absence de nouveaux silos.
Okta joue ici un avantage structurel: l’identité constitue déjà un point de passage transversal entre utilisateurs, applications et ressources. Transformer cette position en capacité de détection opérationnelle pourrait faire de l’IAM une composante beaucoup plus centrale de l’architecture SecOps.
Le rapprochement avec Permiso prolonge la trajectoire d’Okta au-delà de l’authentification et de la gouvernance: la confiance ne peut plus être accordée une fois pour toutes, mais doit être réévaluée en continu à partir des comportements observés. Pour les agents IA comme pour les autres identités sensibles, l’enjeu n’est donc plus seulement de délivrer un laissez-passer, mais de vérifier son usage et de pouvoir le retirer avant qu’un comportement anormal ne se transforme en incident.
Je me connecte
Se connecterTags Identity Threat Detection and Response IdP ITDR Permiso Permiso Security SandyClaw