65% des entreprises ont subi une violation de données au cours des douze derniers mois. Un chiffre d’autant plus frappant que les organisations multiplient outils, politiques et investissements pour renforcer leur cybersécurité.
Avec l’essor de l’intelligence artificielle, ce paradoxe prend une nouvelle dimension: l’IA s’installe à la fois dans les infrastructures, les applications, les outils de défense… et dans les incidents de sécurité.
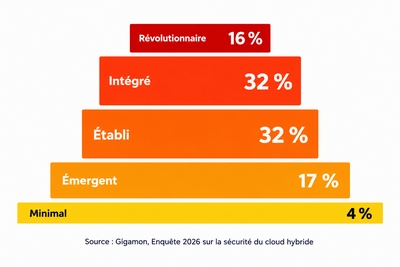
L’étude 2026 publiée par Gigamon (éditeur spécialisé dans la visibilité réseau et l’observabilité pour la cybersécurité), réalisée par Vitreous World auprès de 1023 responsables IT et sécurité met ainsi en évidence un décalage entre la maturité revendiquée en matière de sécurité IA et la capacité à démontrer son efficacité sur le terrain. Attaques externes assistées par l’IA, systèmes IA ou LLM directement ciblés, fuites de données vers des outils d’IA ou shadow AI: les risques se diversifient à mesure que les usages progressent.
Dans le même temps, la complexité du cloud hybride rend plus difficile le suivi des données et des incidents. La question n’est donc plus seulement de disposer de davantage d’outils, mais de savoir ce qu’ils permettent réellement de voir et de prouver.
Illustré par plusieurs graphiques chiffrés issus de l’étude, l’article analyse le décalage entre maturité déclarée et réalité opérationnelle, le double rôle de l’IA dans l’attaque et la défense, les angles morts du cloud hybride et leurs conséquences sur les choix d’architecture et la gouvernance cyber.