 - Place de l'IT
-
Détecter une attaque ne suffit pas si personne ne sait qui peut isoler le système touché. À mesure que l’IA accélère les menaces et les opérations de sécurité, ce décalage entre capacités techniques et décisions humaines devient un enjeu majeur pour les entreprises.
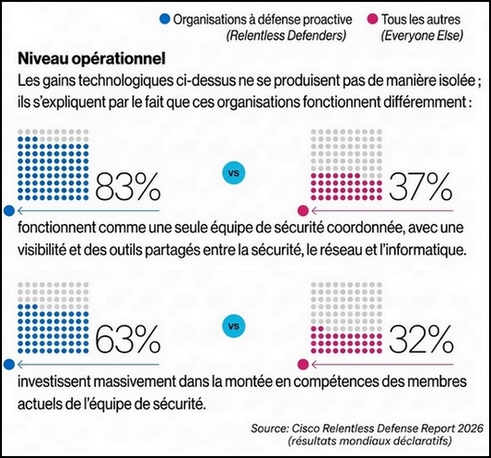
Le Relentless Defense Report de Cisco éclaire cette fragilité. En France, 94% des organisations interrogées déclarent avoir subi un incident majeur ayant perturbé leur activité au cours des douze derniers mois. Pourtant, seuls 48% font travailler sécurité, réseaux et informatique comme une même équipe, avec une visibilité et des outils partagés. La disponibilité des technologies ne garantit donc pas leur efficacité opérationnelle.
Pour les DSI et les RSSI, plusieurs questions deviennent décisives. Qui peut autoriser une interruption de service? Les données nécessaires à l’investigation sont-elles accessibles? Jusqu’où déléguer les premières actions à l’IA? Et comment reprendre le contrôle d’un agent compromis? Ces choix engagent aussi l’exploitation, les responsables métiers et la direction générale.
Les organisations les mieux classées dans l’étude offrent des points de comparaison utiles, à condition de distinguer les résultats déclarés des preuves de causalité. Leurs pratiques permettent d’interroger les priorités d’investissement et les conditions d’une automatisation maîtrisée.
Illustré de graphiques chiffrés, issus de l’étude, sur les délais de déploiement, la coordination des équipes et les gains attribués à l’IA, l’article analyse les leviers organisationnels d’une défense plus efficace. Il propose également un tableau opérationnel de cinq points à vérifier pour clarifier les responsabilités, exploiter les données, encadrer les agents et relier la performance de sécurité aux enjeux métier.