Et si la prochaine frontière de l’IA d’entreprise était moins le modèle que l’endroit où il s’exécute?
VAST Data étend son AI Operating System avec DataEnclave, une nouvelle couche d’exécution confidentielle destinée à rapprocher modèles d’IA propriétaires et données sensibles sans exposer les actifs des deux parties.
Présentée en preview avant une disponibilité annoncée au premier trimestre 2027, la technologie s’appuie sur Nvidia Confidential Computing pour protéger les données et les poids des modèles pendant leur traitement, y compris dans la mémoire CPU et GPU.
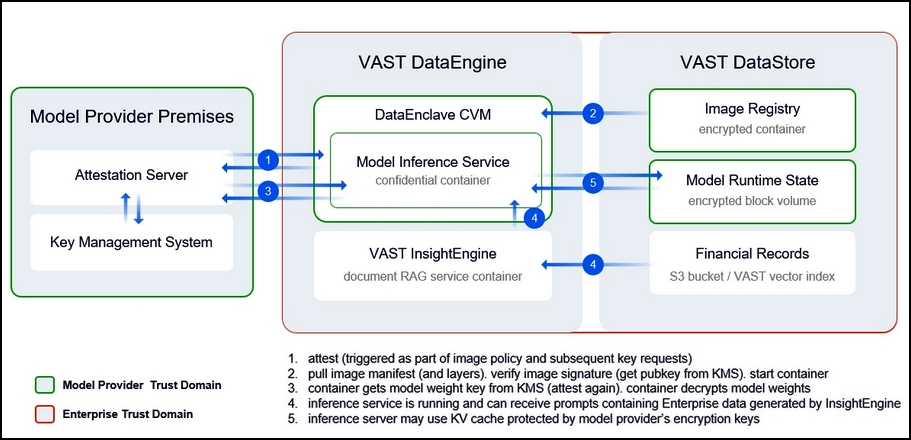
L’architecture repose sur trois briques principales: isolation matérielle, attestation cryptographique et traçabilité des opérations. Avant qu’un modèle puisse être utilisé, l’environnement d’exécution doit prouver qu’il correspond aux conditions définies. Les clés ne sont alors libérées qu’après validation via un système de gestion des clés (KMS pour Key Management System). L’entreprise conserve ainsi le contrôle de ses données, tandis que le fournisseur du modèle protège sa propriété intellectuelle.
VAST prévoit des déploiements on-premise, dans le cloud ou dans des environnements souverains, y compris totalement isolés (“air-gap”) avec l’appui de partenaires.
Au-delà de la sécurité, DataEnclave s’inscrit dans une stratégie plus large: faire des modèles une ressource gouvernée par l’AI OS au même titre que les données, avec des règles d’accès, d’exécution et d’audit. Cette évolution vise aussi les modèles affinés en interne, devenus eux-mêmes des actifs stratégiques.
L’article détaille l’architecture de DataEnclave à travers plusieurs schémas et situe l’offre de VAST dans un encadré consacré aux principaux acteurs du Confidential AI, en comparant les approches.